IT & Cloud Security, die mit eurem Business mitwächst

Wir designen, bewerten und verbessern eure IT- und Cloud-Security. Nicht als nachträgliche Checkliste, sondern als festen Bestandteil von Architektur, Infrastruktur und Entwicklung. Pragmatisch, nachweisbar und gemeinsam mit eurem Team.

MPOWR IT Security-Experte vor einer Visualisierung geschützter Cloud- und Systemarchitektur
Ausgewählte Kunden
Digistore24 Paligo TRICERA energy

Stellt ihr euch diese Fragen auch?

Wenn ihr mehrere dieser Fragen nicht belastbar beantworten könnt, fehlt meist keine weitere Checkliste, sondern ein klar priorisiertes Security-Vorgehen.

  • Wisst ihr, wie sicher eure Systeme wirklich sind?
  • Steht NIS2, ISO 27001 oder eine Zertifizierung an und der Einstieg ist noch unklar?
  • Entwickelt euer Team sicher oder wird Security erst am Ende ergänzt?
  • Ist klar geregelt, wer euer Cloud-Setup nach welchen Prinzipien absichert?
  • Habt ihr einen belastbaren Plan für den nächsten Security-Incident?
  • Könnt ihr Kunden, Investoren und Auditoren eure Security-Maßnahmen nachweisen?
UNSERE LEISTUNGSPAKETE

Leistungspakete für nachweisbare IT- und Cloud-Security

Vom strukturierten Assessment bis zur Umsetzung im Team. Jedes Paket liefert ein klar benanntes und praktisch nutzbares Ergebnis.

ASSESSMENT

Security Assessment & Review

Wir analysieren eure Security-Lage über Architektur, Infrastruktur, Code und Prozesse.

Leistungsumfang
  • Schwachstellen und kritische Angriffsflächen identifizieren
  • Threat Modeling und risikobasierte Priorisierung
  • Zugriffskontrolle, Secrets und Netzwerksegmentierung bewerten
  • Quick Wins und realistische Folgemaßnahmen ableiten
Ergebnis
Priorisierter Security-Bericht Konkrete Quick Wins und Maßnahmen
SECURE DEVELOPMENT

Secure Development Lifecycle

Security wird Bestandteil jedes Sprints und kein spätes Gate vor dem Release.

Leistungsumfang
  • Security by Design in Architekturentscheidungen verankern
  • SAST, DAST und Dependency Scanning in CI/CD integrieren
  • Secure Code Reviews und wiederverwendbare Patterns
  • Security-Verantwortung im Entwicklungsprozess klären
Ergebnis
Security in CI/CD und Sprint-Prozessen Nachhaltige Security-Kompetenz im Dev-Team
CLOUD SECURITY

Cloud Security & Hardening

Wir härten euer AWS-, Azure-, GCP- oder Hybrid-Setup passend zu eurem Risikoprofil.

Leistungsumfang
  • Cloud Security Posture Assessment
  • Least Privilege für Identity & Access Management
  • Netzwerksegmentierung, Verschlüsselung und Secrets-Management
  • Security-Checks für Terraform, Pulumi und weitere IaC-Tools
Ergebnis
Gehärtetes Cloud-Setup Dokumentierte IAM-, Netzwerk- und Secrets-Regeln
COMPLIANCE

Compliance & Regulatorik

Wir übersetzen regulatorische Anforderungen in pragmatische technische Maßnahmen.

Leistungsumfang
  • NIS2- und KRITIS-Gap-Analyse
  • ISO 27001 und Aufbau eines passenden ISMS
  • Technische Datenschutzmaßnahmen für GDPR und DSGVO
  • SOC-2-Kontrollen und belastbare Nachweise
Ergebnis
Nachweisbare Compliance-Roadmap Prüfbare technische Maßnahmen
INCIDENT RESPONSE

Incident Response & Preparedness

Ihr habt einen Plan, bevor es brennt, und bleibt im Ernstfall handlungsfähig.

Leistungsumfang
  • Incident-Response-Plan mit klaren Verantwortlichkeiten
  • Runbooks für typische Security-Szenarien
  • Tabletop Exercises mit relevanten Teams
  • Logging und Forensik-Readiness
Ergebnis
Erprobter Incident-Response-Plan Handlungsfähiges Team im Ernstfall
ENABLEMENT

Security-Mentoring fürs Team

Wir befähigen Entwicklung und Operations zu selbstständigen Security-Entscheidungen.

Leistungsumfang
  • Pair-Working, Reviews und Wissenstransfer am realen System
  • Security-Awareness jenseits von Pflichtschulungen
  • Threat Modeling als Teamkompetenz etablieren
  • Praxisnahe Begleitung in laufenden Sprints
Ergebnis
Befähigtes Dev- und Ops-Team Weniger Abhängigkeit von externer Beratung

Das bekommt ihr von MPOWR IT

Security by Design statt Security by Surprise

Security wird von Anfang an in Architektur, Entwicklung und Betrieb integriert und nicht erst nachträglich ergänzt.

Pragmatische Risikobewertung

Wir priorisieren nach echtem Business-Impact, damit ihr Ressourcen dort einsetzt, wo sie den größten Effekt haben.

Nachweisbare Sicherheit

Automatisierte Scans, dokumentierte Maßnahmen und belastbare Nachweise machen Security für Kunden und Auditoren sichtbar.

Cloud-Security mit Substanz

IAM, Netzwerk, Secrets und Verschlüsselung werden konkret in eurem Setup verbessert statt in einem generischen Whitepaper beschrieben.

Compliance ohne Bürokratie-Overkill

NIS2, ISO 27001 und Datenschutz werden passend zu eurer Größe und eurem tatsächlichen Risikoprofil umgesetzt.

Hands-on & Befähigung statt Abhängigkeit

Wir arbeiten mit eurem Team an realer Infrastruktur und realem Code, bis Security-Entscheidungen eigenständig getroffen werden können.

SUCCESS STORIES

Security, die sich im Betrieb bewährt

Digistore24 Logo
Digital Commerce

Digistore24

Performance, Wartbarkeit und Sicherheit von Infrastruktur-Komponenten wurden gemeinsam mit dem Team nachhaltig verbessert.

PALIGO Logo
E-Commerce

PALIGO

Eine belastbare Kubernetes- und IAM-Basis für eine wachsende Multi-Service-Plattform.

TRICERA energy Logo
Energiewirtschaft

TRICERA energy

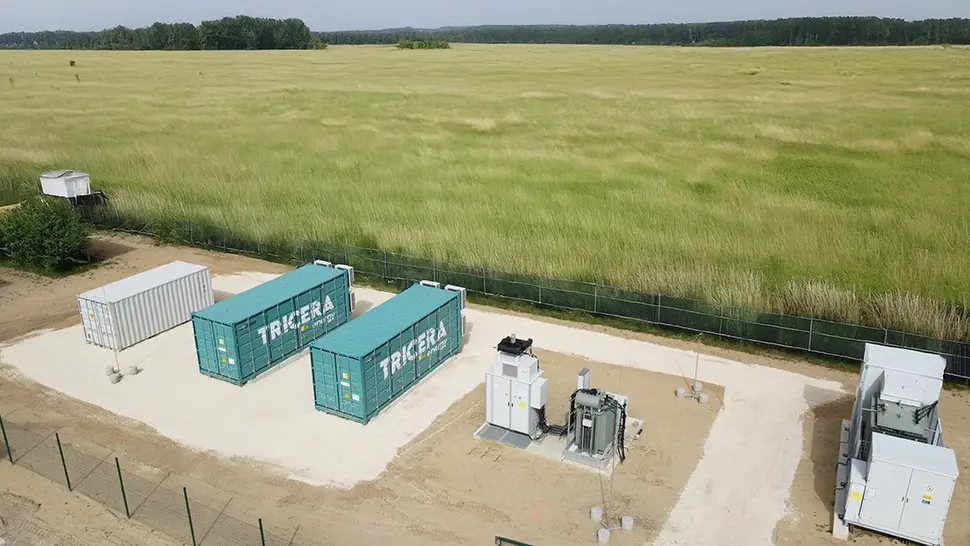
Software und Infrastruktur für industrietaugliche Batteriespeichersysteme, gemeinsam mit dem Engineering-Team aufgebaut.

Security-Arbeit an einem professionellen Cloud- und System-Setup
SO ARBEITEN WIR

So entsteht eure belastbare Security-Basis

01

Assessment & Discovery

Wir analysieren Architektur, Infrastruktur, Code und Prozesse, sprechen mit dem Team und machen Risiken sowie konkrete Handlungsfelder sichtbar.

02

Security-Strategie & Maßnahmenplan

Wir priorisieren Maßnahmen nach Risiko und Aufwand und verbinden schnelle Verbesserungen mit einer realistischen langfristigen Roadmap.

03

Umsetzung & Befähigung

Wir begleiten euer Team mit Pair-Working, Referenzimplementierungen, Security-Reviews und Wissenstransfer, bis die neuen Practices eigenständig weitergeführt werden.

Bereit für Security, die trägt?

Lasst uns in einem unverbindlichen Erstgespräch klären, wo eure Security heute steht und welcher nächste Schritt wirklich sinnvoll ist.

Das Gespräch findet online statt. Den Link erhaltet ihr nach der Buchung automatisch per E-Mail.
FAQ

Häufig gestellte Fragen zu IT & Cloud Security

Wie unterscheidet sich das von eurem Security-Paket in der IT-Strategieberatung?

Die IT-Strategieberatung ordnet Security in das strategische Gesamtbild ein. Diese Leistung geht operativ in die Tiefe: Wir analysieren konkrete Risiken, härten Systeme und Cloud-Infrastruktur und verankern Security in Entwicklung und Betrieb.

Brauchen wir zuerst eine vollständige IT-Strategie?

Nein. Ein konkretes Security-Risiko, ein Audit oder eine regulatorische Anforderung kann der direkte Einstieg sein. Strategischen Klärungsbedarf machen wir im Assessment transparent.

Macht ihr auch Penetration Testing?

Wir analysieren Architektur, Konfigurationen, Code und Prozesse und koordinieren bei Bedarf spezialisierte Penetrationstests mit passenden Partnern. Die Ergebnisse übersetzen wir anschließend in priorisierte technische Maßnahmen.

Welche Compliance-Frameworks deckt ihr ab?

Wir unterstützen unter anderem bei NIS2, KRITIS, ISO 27001, SOC 2 sowie technischen Datenschutzanforderungen nach DSGVO und GDPR. Entscheidend ist immer, welche Anforderungen für euer Unternehmen tatsächlich relevant sind.

Wie lange dauert ein typisches Engagement?

Ein fokussiertes Security Assessment dauert typischerweise ein bis zwei Wochen. Maßnahmenplanung und erste Umsetzungen benötigen je nach Umfang weitere zwei bis vier Wochen. Laufende Hardening- und Enablement-Projekte begleiten wir meist über mehrere Monate.